
Oszustwo „na nadpłatę”. Kierowcy znów na celowniku

Sebastian Sulowski

Przestępcy od dawna podszywają się pod służby i wysyłają fałszywe mandaty do zapłaty. Teraz udają ubezpieczycieli. Obiecują zwrot części składki za OC, ale w rzeczywistości chcą przejąć dane karty płatniczej.
- Oszuści informują o rzekomej podwójnej płatności za polisę.
- Zwrot składki za OC ma skłonić kierowcę do kliknięcia w link.
- Podanie danych karty może skończyć się utratą pieniędzy.
Fałszywa wiadomość wygląda niewinnie. Nie straszy karą ani komornikiem. Wręcz przeciwnie – obiecuje zwrot pieniędzy. Właśnie dlatego zwrot składki za OC może łatwo uśpić czujność kierowcy.
Na czym polega oszustwo na zwrot składki za OC?
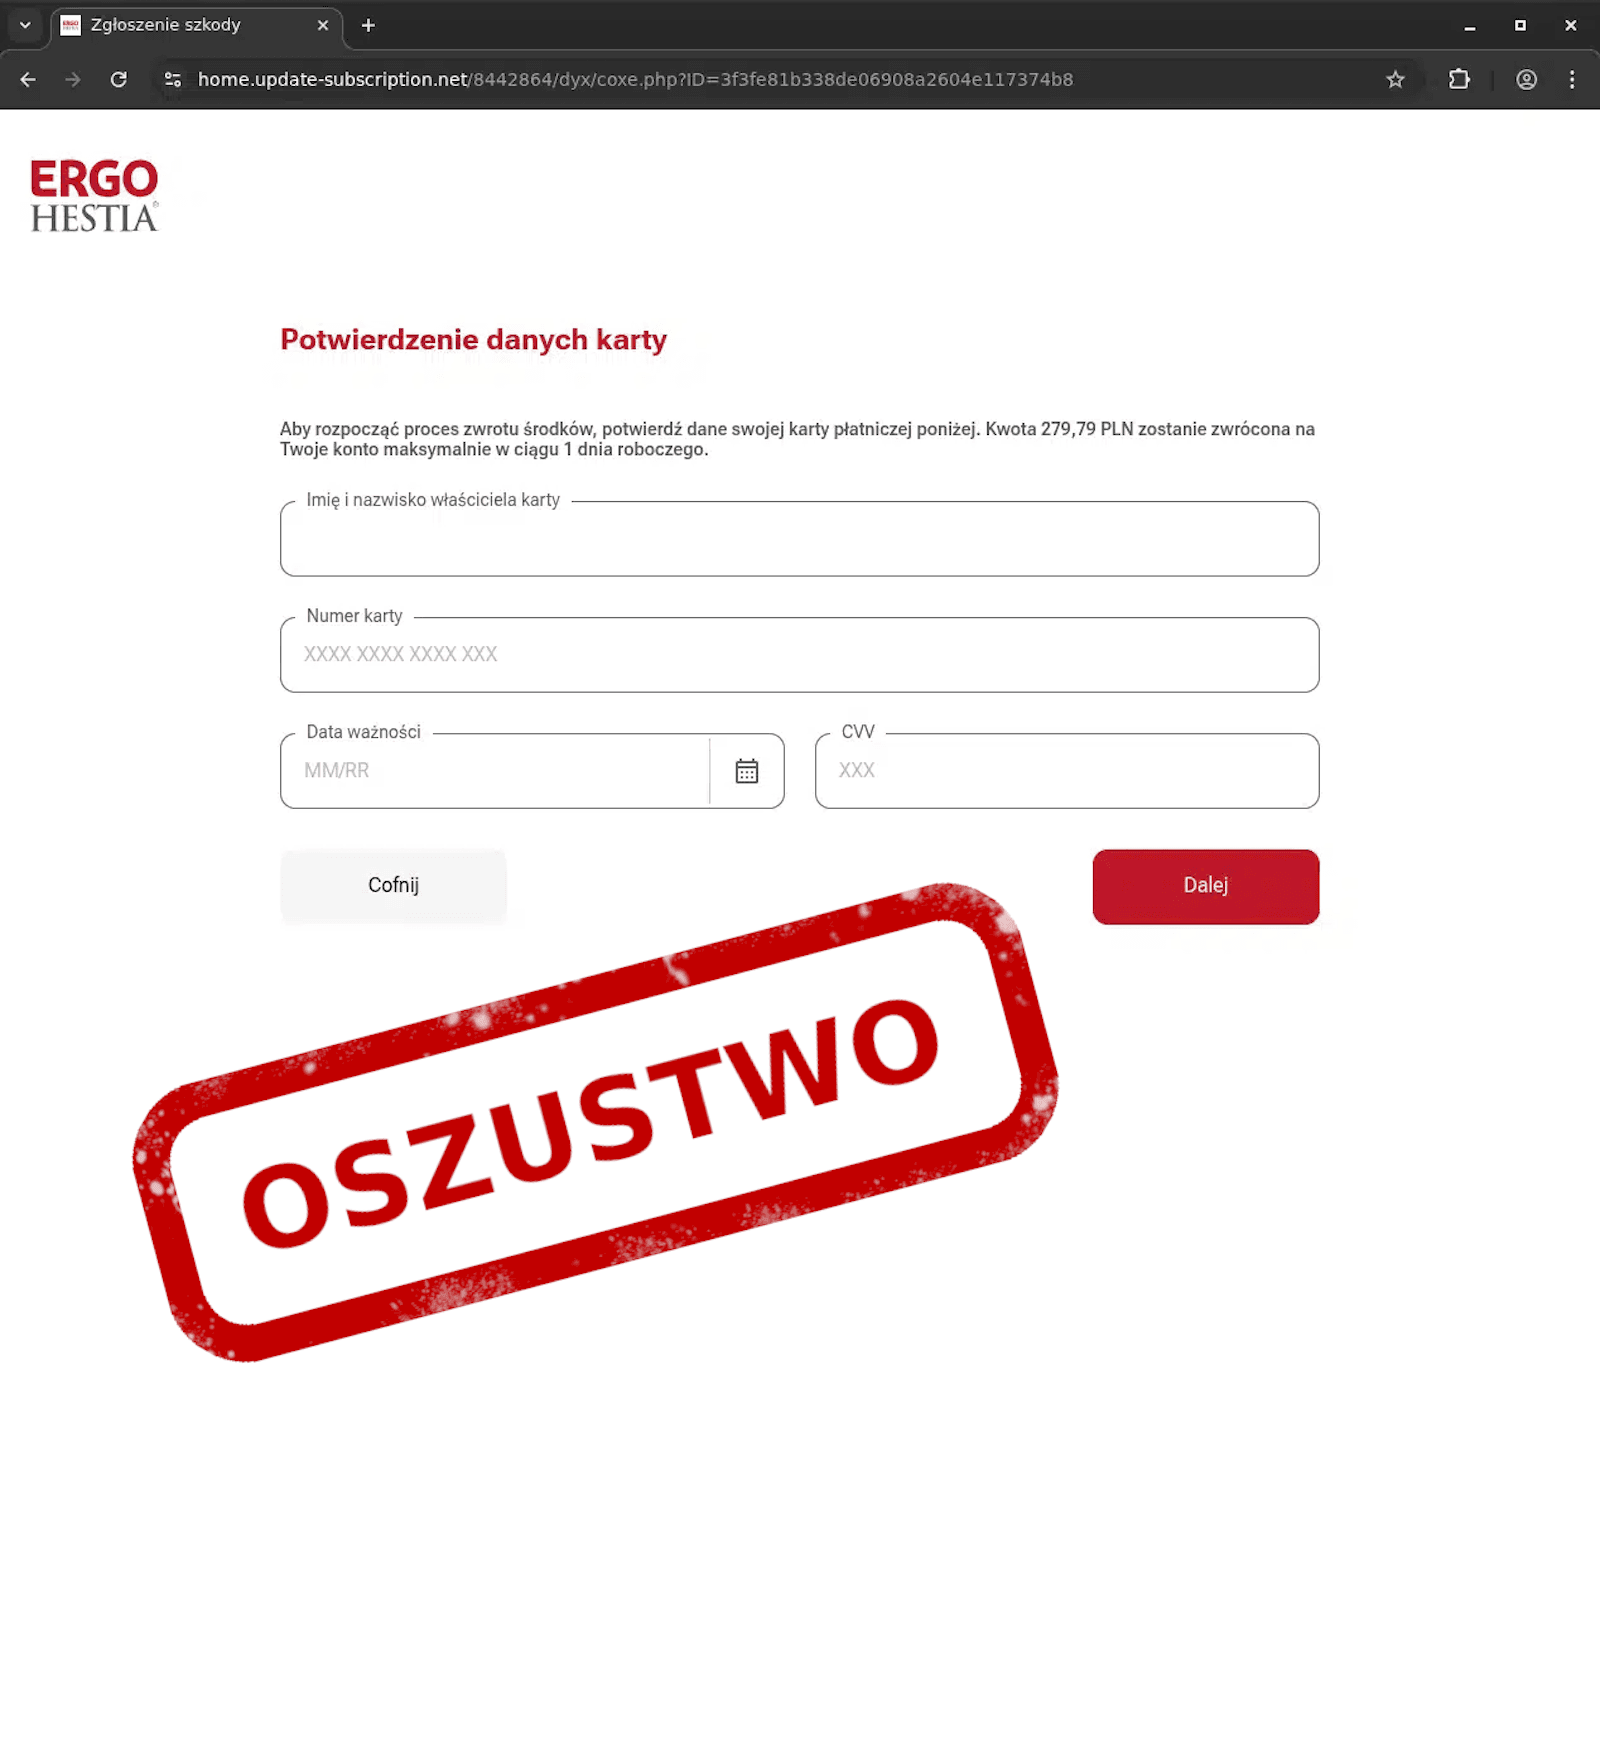
Schemat jest dość prosty. Kierowca dostaje e-mail z informacją o nadpłacie za ubezpieczenie. Przestępcy tłumaczą ją najczęściej podwójną płatnością albo błędem w rozliczeniu polisy. Wiadomość zawiera link do formularza. Po kliknięciu kierowca trafia na stronę, która może wyglądać jak serwis znanego ubezpieczyciela. Pojawia się logo, podobna kolorystyka i prosta instrukcja odbioru pieniędzy. Oszuści proszą o dane karty płatniczej:
- numer karty
- datę ważności
- kod CVV/CVC
- czasem także dodatkowe dane osobowe
To nie służy zwrotowi pieniędzy. Takie dane pozwalają obciążyć kartę albo wykorzystać ją do płatności w internecie. Ubezpieczyciel nie potrzebuje kodu CVV, PIN-u ani loginu do bankowości, aby oddać nadpłatę.
Zwrot składki za OC – jak rozpoznać fałszywą wiadomość?
Najważniejszy jest adres nadawcy i adres strony. Oszuści mogą skopiować logo, układ wiadomości i kolory firmy. Nie mogą jednak przejąć oficjalnej domeny ubezpieczyciela. Dlatego przed kliknięciem warto sprawdzić kilka rzeczy:
- adres e-mail nadawcy i jego zgodność z oficjalną domeną ubezpieczyciela
- link w wiadomości – zwłaszcza gdy prowadzi przez skracacz adresów
- adres strony widoczny w pasku przeglądarki po kliknięciu
- presję czasu, np. informację o szybkim terminie odbioru pieniędzy
- zakres danych wymaganych w formularzu
Czerwona lampka powinna zapalić się od razu, gdy wiadomość prosi o pełne dane karty, kod CVV/CVC, PIN, hasło do banku albo zatwierdzenie operacji w aplikacji. Takich informacji nie wolno podawać po wejściu z linku w e-mailu lub SMS-ie. W razie wątpliwości najlepiej nie odpowiadać na wiadomość. Bezpieczniej samodzielnie wejść na oficjalną stronę ubezpieczyciela albo zadzwonić na infolinię pod numer podany w dokumentach polisy.
Jak się bronić przed takim oszustwem?
Wystarczy przestrzegać kilka prostych zasad. Nie należy klikać w link tylko dlatego, że wiadomość wygląda profesjonalnie. Nie wolno też podawać danych karty w formularzu przesłanym mailem ani działać pod presją czasu. Podejrzaną wiadomość można zgłosić do CERT Polska. Linki i e-maile da się przekazać przez formularz na stronie incydent.cert.pl albo przez usługę „Bezpiecznie w sieci” w aplikacji mObywatel. Podejrzane SMS-y można przesłać na bezpłatny numer 8080. Jeśli dane karty zostały już podane, trzeba działać od razu:
- zastrzec kartę w banku
- sprawdzić historię transakcji
- zmienić hasła do bankowości
- zgłosić sprawę bankowi i policji
- zachować wiadomość link i zrzuty ekranu
Liczy się czas. Szybka blokada karty może zatrzymać kolejne płatności.
Fałszywe mandaty, SMS-y i kody QR. Kierowcy muszą uważać
Zwrot składki za OC to tylko jedna z metod. Kierowcy regularnie trafiają na inne pułapki. Oszuści podszywają się pod CANARD, KAS, policję, straż miejską, operatorów parkingów albo systemy płatności za autostrady.
Najczęściej wykorzystują SMS lub e-mail o rzekomym mandacie. Kwota bywa niska, np. 50 zł. Chodzi o to, aby kierowca zapłacił szybko i bez zastanowienia. Link prowadzi jednak do fałszywej bramki płatności.
Drugi sposób to „wezwanie” za wycieraczką. Kartka przypomina mandat albo opłatę dodatkową za parkowanie. Zawiera kod QR lub link do szybkiej płatności. Po zeskanowaniu kierowca trafia na stronę przygotowaną przez przestępców.
Trzeci schemat to fałszywy kod QR na parkomacie, ładowarce albo naklejce przy punkcie płatności. To tzw. quishing. Kod wygląda jak wygodna metoda zapłaty, ale prowadzi do podstawionej strony.
Od ponad 20 lat zajmuję się tematyką motoryzacyjną, ze szczególnym uwzględnieniem prawa drogowego. Doświadczenie zdobywałem w ogólnopolskich dziennikach, a następnie przez kilkanaście lat pracowałem w redakcjach „Motor”, „Auto Moto” i magazynauto.pl. Na co dzień analizuję zmiany w przepisach, wyjaśniam ich praktyczne skutki dla kierowców oraz przygotowuję poradniki dotyczące bezpieczeństwa, kosztów eksploatacji i ubezpieczeń komunikacyjnych.
Otomoto.pl News to najnowsze informacje i aktualności motoryzacyjne oraz baza wiedzy na temat modeli, marek i danych technicznych. Chcesz być na bieżąco? Obserwuj nas w Google News.
Obserwuj nas na Google NewsDodaj do źródeł GoogleCzytaj również
Szewron na asfalcie pomoże kierowcom. Policji ułatwi wystawienie mandatu
Czy elektryki są tanie w utrzymaniu? Oto kiedy robi się naprawdę drogo
30 dni na rejestrację, choć remont potrwa kilka lat? Odbudowa klasyka i zaskakujący problem

Jazda na dziennych we mgle słono kosztuje. Nie chodzi tylko o mandat
Koniec pobłażania na przejazdach kolejowych. SOK dostanie uprawnienia niczym policja

Znak przypomni limit przed odcinkowym pomiarem prędkości. Rusza program pilotażowy
Ostatnie artykuły
- Znana brytyjska marka wychodzi ze strefy komfortu i zbuduje SUV-a
- Marka, wiek pojazdu czy pojemność silnika – co jest brane pod uwagę przy wyliczaniu wysokości składki za OC?
- Szewron na asfalcie pomoże kierowcom. Policji ułatwi wystawienie mandatu
- Nissan wprowadzi do Europy nowego SUV-a. Ma rywalizować z Dusterem
- To najmocniejsze GTI w historii. Volkswagen właśnie pokazał nowy model
- Czy elektryki są tanie w utrzymaniu? Oto kiedy robi się naprawdę drogo
- Najtańsze samochody 2026. Sprawdzamy, ile kosztują i co oferują
- 30 dni na rejestrację, choć remont potrwa kilka lat? Odbudowa klasyka i zaskakujący problem
- 30 państw w 30 dni samochodem elektrycznym. Koniec mitów?
- Dacia twierdzi, że wie jak uratować europejską motoryzację. Ważny apel